


PHP nổ tung: Khi Internet bị rút dây mạng, đừng tin vào thứ code "không có bug"
Vài ngày trước, một lỗ hổng nghiêm trọng trong PHP đã khiến toàn bộ internet chao đảo — thậm chí các quan chức cấp cao cũng phải để tâm.
Các trang web chính phủ ở nhiều nước châu Âu đồng loạt ngừng hoạt động trong cùng một khoảng thời gian. Tại Hà Lan, hệ thống định danh số và cổng thông tin cá nhân của chính phủ đã bị đóng khẩn cấp. Các nền tảng lớn tại Nhật Bản lần lượt đăng thông báo bảo trì; ngay cả khi đi ăn sushi, thực khách cũng được báo rằng mini-program trên di động đang tạm dừng để nâng cấp hệ thống. Một quan chức nội các đã đăng bài vào đêm muộn, kêu gọi tất cả những người phụ trách vận hành phải phản ứng ngay lập tức — và nếu một trang web không thể được vá kịp thời, thì việc tạm thời rút dây mạng và đưa nó offline vẫn là một cách cần thiết để giảm thiểu rủi ro.
Hai lỗ hổng mà cộng đồng bảo mật gọi là PHP2Shell được theo dõi với mã CVE-2026-109618 và CVE-2026-109619, điểm CVSS là 9.2. Với cấu hình mặc định, một request từ bên ngoài không cần xác thực có thể kích hoạt một exception ở tầng thấp thông qua các tham số cụ thể và đạt được khả năng thực thi mã trên server.
Thật trùng hợp, trong những ngày quanh thời điểm công bố, các cuộc thảo luận kỹ thuật về việc AI hỗ trợ kiểm chứng mã nguồn cũng đang rất nóng.
OpenAI đã công bố rầm rộ rằng các mô hình frontier mới nhất của mình đã giúp tìm ra những lỗ hổng liên quan, và gọi đó là một thắng lợi lớn cho chương trình bảo mật của họ. Trong giới mã nguồn mở và học thuật, nghiên cứu mới công bố của Anthropic đã nhận được không ít sự ngưỡng mộ: bài báo cáo cho rằng AI đã có thể tạo ra các chứng minh hình thức cho những codebase mã nguồn mở và vượt qua được các trình kiểm tra độc lập. Trong hình dung của nhiều người, AI đang xóa sổ những sai sót lập trình của con người với tốc độ chưa từng có — và kỷ nguyên của những đoạn code gần như không còn bug đã ở trong tầm tay.
Thế nhưng, một bên là code của các phòng lab ở Thung lũng Silicon mà toán học được cho là đã chứng minh là kín kẽ tuyệt đối; bên kia là những trang web production trên khắp thế giới đang phải rút dây mạng để tự cứu mình.
Bài học rất rõ ràng: ngay cả khi mã ứng dụng vượt qua những unit test nghiêm ngặt, phân tích tĩnh hay các chứng minh hình thức, thì nếu trình thông dịch bên dưới chạy nó có lỗi, hệ thống vẫn có thể bị xâm phạm hoàn toàn.
Nhìn lại quá trình phát hiện lỗ hổng và vai trò thực sự của AI
Ở giai đoạn đầu của quá trình công bố, một số thông điệp truyền thông nhấn rất mạnh vào việc các mô hình ngôn ngữ lớn tự động đã thể hiện ra sao trong nghiên cứu bảo mật. Sau khi những nhà nghiên cứu tham gia vào việc phát hiện và phân tích hậu sự kiện chia sẻ chi tiết kỹ thuật, quá trình này trông giống một công việc kỹ thuật được làm cẩn thận hơn nhiều.
Người đầu tiên tìm ra lỗi và tạo ra một proof of concept chạy được là nhà nghiên cứu độc lập Ryan Austin. Ngay từ đầu tháng 8, anh đã đăng những manh mối trong đó có một discovery hash. Trong bài viết chi tiết sau đó, anh nhấn mạnh rằng phát hiện ban đầu không phụ thuộc vào bất kỳ framework công cụ đặc biệt nào — và chắc chắn không phụ thuộc vào một mô hình thần kỳ nào đó mà người thường không thể chạm tới.
Điều thực sự quyết định việc phát hiện lại là kiến thức tích lũy qua nhiều thập kỷ về phần nội tại ít ai thấy của mục tiêu. Dấu vết của nhà nghiên cứu dẫn ngược về một khiếm khuyết giới hạn bộ nhớ được ghi nhận công khai từ năm 2004, và về một báo cáo sự cố năm 2020 chưa từng được chú ý đầy đủ. Những ghi chép lịch sử đó đã định ra hướng chính cho cuộc truy tìm.
Vai trò chính của AI trong quá trình này là tăng tốc việc xác minh. Trong nghiên cứu bảo mật truyền thống, việc biến một lỗi bộ nhớ trên lý thuyết thành một PoC ổn định, đáng tin cậy thường mất hàng tuần gỡ lỗi lặp đi lặp lại. Với phân tích có LLM hỗ trợ, chu kỳ xác minh đó rút ngắn xuống chỉ còn vài ngày.
Cách phân chia công việc đó phản ánh đúng vị trí của công nghệ này hiện nay. Định hướng nghiên cứu và trực giác vẫn dựa vào hiểu biết của con người về lịch sử hệ thống và ngữ cảnh code; các mô hình chủ yếu nâng cao năng suất truy xuất và xác minh.
Một lưu ý: khi ngưỡng để dựng exploit hạ xuống, phía phòng thủ cảm thấy áp lực thời gian lớn hơn. Một khi bản vá được công khai, việc dịch ngược bản sửa và trích xuất chữ ký tấn công trở nên rẻ đi rất nhiều, và khoảng thời gian để người vận hành tìm ra và nâng cấp hệ thống trở nên eo hẹp hơn.
Lỗ hổng trong nhân trình thông dịch và những điểm mù của việc xác minh
Trước đây, phần lớn các vụ website bị xâm nhập đều bắt nguồn từ lỗi ở tầng ứng dụng phía trên — thiếu việc làm sạch dữ liệu đầu vào khiến SQL độc hại lọt được vào database, hoặc các trình xử lý upload không kiểm tra phần mở rộng file, để một con trojan nằm lại trên server.
Điều khiến sự cố lần này được theo dõi rộng rãi là tác nhân kích hoạt hoàn toàn không nằm trong logic nghiệp vụ của ứng dụng — mà nằm trong nhân của trình thông dịch PHP.
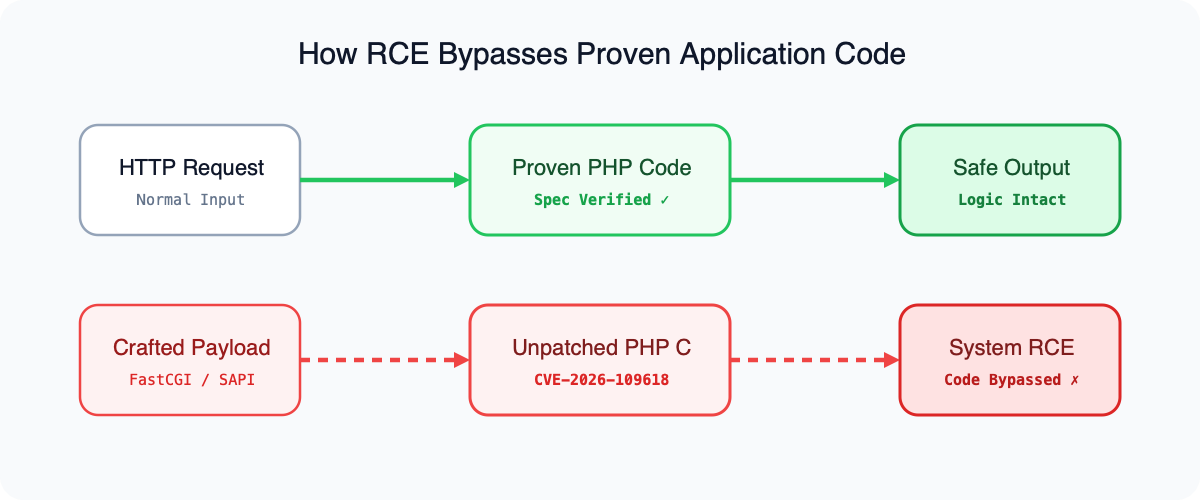
Thống kê của W3Techs cho biết trong số các site đã xác định được ngôn ngữ phía server, khoảng 69% vẫn đang chạy PHP. Trong một thiết lập điển hình, web server nhận request rồi chuyển nó cho PHP-FPM qua FastCGI; sau đó một trình thông dịch được viết bằng C sẽ đảm nhận việc cấp phát bộ nhớ, phân tích request và thực thi code.
Hai lỗ hổng nghiêm trọng này nằm sâu trong chính phần cài đặt bằng C đó của trình thông dịch PHP. Nói cách khác, ngay cả một site chỉ in ra Hello World vẫn bị phơi nhiễm.
CVE-2026-109618 gắn với việc xử lý bộ nhớ bất thường. Khi một request rơi vào tình trạng hết bộ nhớ (out-of-memory), runtime dùng một ngắt kiểu longjmp để hủy bỏ. Nếu điều đó xảy ra trước khi một số dữ liệu nội bộ được khởi tạo đầy đủ, quá trình dọn dẹp về sau có thể coi dữ liệu chưa khởi tạo là các object hợp lệ — mở ra con đường thực thi những chỉ thị do kẻ tấn công chọn. CVE-2026-109619 liên quan đến trạng thái còn sót lại sau khi phá hủy phạm vi biến: bộ nhớ chưa được dọn sạch từ request trước bị request sau tái sử dụng, dẫn đến nguy cơ rò rỉ dữ liệu hoặc luồng điều khiển bị chuyển hướng.
Trên đường đi của request, một payload độc hại đã có thể tác động đến trình thông dịch ngay trong giai đoạn web server và FastCGI phân tích — trước khi bất kỳ script ứng dụng nào được đọc và chạy. Vì khiếm khuyết kích hoạt trước khi code ứng dụng thực thi, logic nghiệp vụ có được viết cẩn thận đến đâu cũng không thể chặn được lỗi runtime cấp thấp này.
Giới hạn kỹ thuật của chứng minh hình thức
Đó là lý do vì sao sự háo hức hiện nay quanh chuyện dùng AI để làm chứng minh hình thức trông khá gượng gạo trên một sàn vận hành thực tế.
Phụ lục kỹ thuật của Anthropic tìm hiểu việc dùng các mô hình lớn để hỗ trợ sinh ra chứng minh, và chỉ ra cách những đặc tả toán học có thể thăm dò ranh giới logic một cách chặt chẽ. Trên Hacker News, nhiều lập trình viên ca ngợi tiến bộ trong kiểm chứng tất định — đồng thời cũng tập trung vào điểm mà nó ngừng mở rộng được cho các hệ thống sản xuất quy mô lớn.
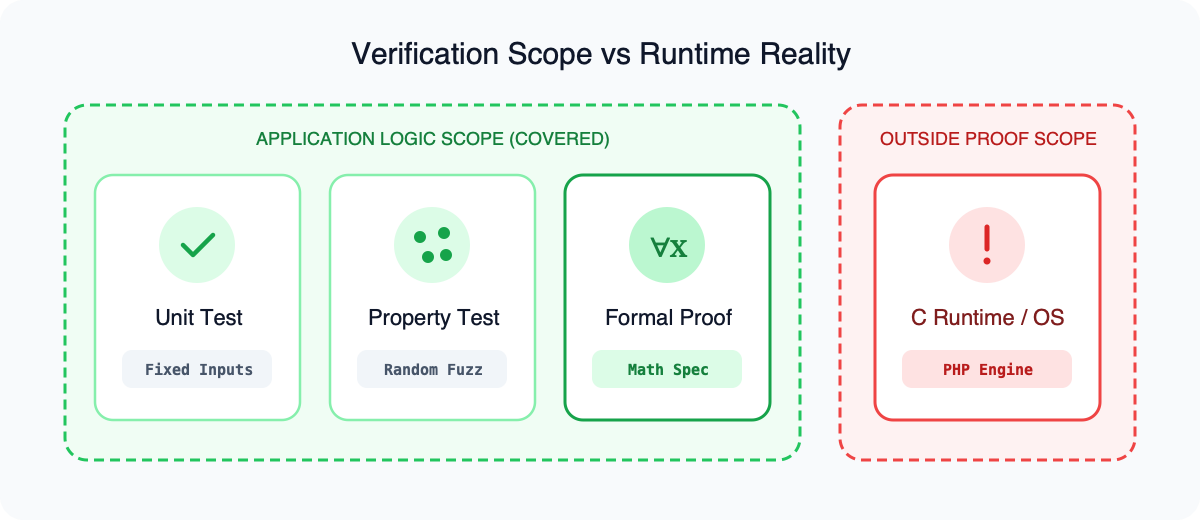
Các công cụ đảm bảo chất lượng phần mềm có những nhiệm vụ rõ ràng:
- Kiểm thử đơn vị kiểm tra đầu ra mong đợi trên các ví dụ cố định.
- Kiểm thử thuộc tính ném đầu vào ngẫu nhiên vào các trường hợp biên.
- Chứng minh hình thức dùng logic toán học để chỉ ra một hàm thoả mãn đặc tả của nó. Tất cả những công cụ này đều nhắm tới tính nhất quán logic trong mã ứng dụng. Lập luận của chúng giả định một thế giới lý tưởng: phần cứng, hệ điều hành, thư viện chuẩn và trình thông dịch của ngôn ngữ đều hành xử đúng đặc tả, không có tác dụng phụ bất ngờ nào.
Môi trường sản xuất không phải thế giới đó. Một chứng minh hình thức có thể chỉ ra rằng hàm ghi nợ trong thanh toán không có lỗ hổng thuật toán, mà vẫn không nói được gì về việc liệu trình thông dịch PHP có tràn bộ nhớ trong lúc cấp phát hay không. Tính đúng đắn ở tầng ứng dụng không thay thế được việc đánh giá bảo mật cho runtime — nguyên tắc mà những người làm bảo mật vẫn nhắc đi nhắc lại: đã kiểm chứng bằng chứng minh không đồng nghĩa với đã xác minh khi triển khai.
Chừng nào runtime C còn những vết nứt, một chứng minh “xanh” ở tầng mã nguồn sẽ không bao giờ đồng nghĩa với an toàn trong sản xuất. Nhầm lẫn giữa “logic đã ổn” và “toàn bộ hệ thống vững như pháo đài” là một trong những điểm mù lớn nhất mà các đội ngũ đang mắc phải hiện nay.
Hệ thống legacy long-tail và thực tế của việc vá lỗi
Đứng trước một lỗi nghiêm trọng đến mức này, khẩu hiệu hiển nhiên thường chỉ gói gọn trong hai chữ: nâng cấp.
Với hàng triệu đội ngũ đang thực sự giữ cho doanh nghiệp vận hành trực tuyến, điều đó nghe thì đơn giản nhưng làm lại rất khó.
Số liệu công khai cho thấy khoảng 65% số trang PHP còn lại chạy trên nhánh 8.x. Trong phần còn lại, khoảng 27% vẫn dùng PHP 7.x, và khoảng 7% chạy PHP 5.x — những nhánh đã hết vòng đời từ nhiều năm trước.
Các bản vá chính thức cho vấn đề này chỉ bao phủ những nhánh đang hoạt động là 8.2, 8.3, 8.4 và 8.5. Điều đó có nghĩa là khoảng một phần ba số trang PHP trên thế giới không thể nhận được bản vá bảo mật chính thức.
Với các đội ngũ đang duy trì những hệ thống đó, việc nhảy lên phiên bản major thường đồng nghĩa với việc phải làm lại tốn kém. Các dự án cũ dựa vào cú pháp đã bị deprecated hoặc những extension cũ kỹ; nâng cấp interpreter một cách đột ngột có thể làm ứng dụng hỏng hoàn toàn. Trong một khoảng thời gian eo hẹp, viết lại toàn bộ là không thực tế và dễ mang thêm rủi ro mới.
Vào lúc đó, bảo các công ty ấy đập bỏ tất cả rồi xây lại — hoặc hy vọng AI sẽ trong một đêm viết lại hàng trăm nghìn dòng code legacy mà không làm hỏng gì — là viễn tưởng thuần túy. Bước đi kỹ thuật khả thi hơn là giữ tương thích với phiên bản major trong khi backport những bản vá cần thiết vào runtime.
Xây dựng tính tất định vào runtime
Xử lý những bản cập nhật bảo mật ở tầng thấp như thế này đồng nghĩa với việc mở rộng sự chú ý từ chỉ kiểm thử code sang cả một chuỗi bằng chứng đầy đủ: runtime, cấu hình dịch vụ và trạng thái tiến trình.
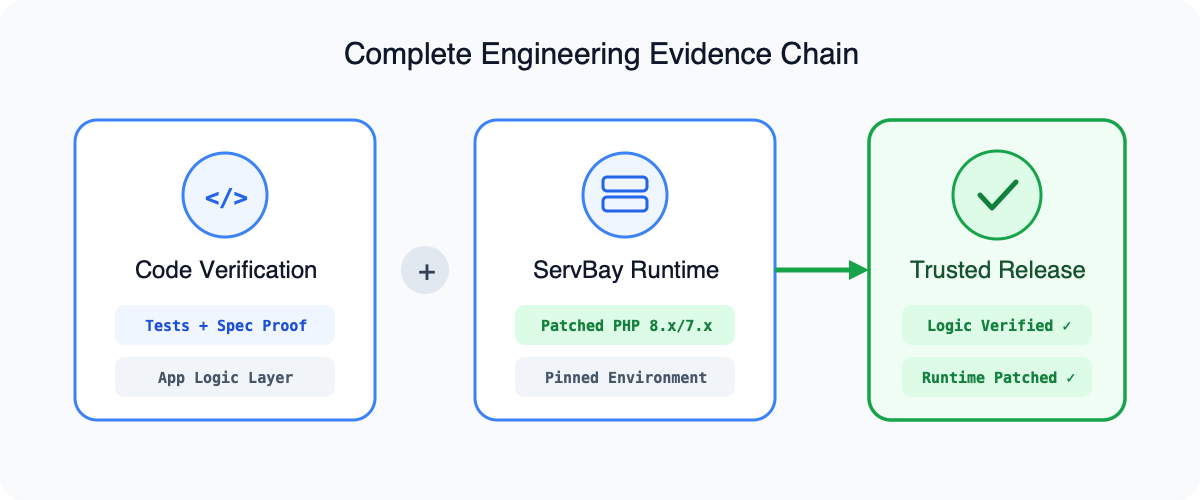
Ở phía phát triển và bảo trì đa phiên bản, các môi trường phát triển tích hợp cục bộ như ServBay tỏ ra đặc biệt hữu ích trong sự cố này.
Với những lỗ hổng này, ServBay không chỉ đồng bộ ngay các gói vá cho những nhánh PHP 8.x phổ biến, mà còn back-port các bản vá bảo mật cho những phiên bản PHP cũ đã chính thức ngừng bảo trì — bao gồm 7.x và thậm chí cả dòng 5.6.
Điều đó mang lại cho các đội đang vận hành hệ thống legacy một vùng đệm thực dụng. Lập trình viên không phải chấp nhận rủi ro viết lại ứng dụng; họ có thể ở lại nhánh major hiện có và cập nhật lên bản build trình thông dịch đã bao gồm bản vá, qua đó bịt lỗ hổng ở runtime.
Kết hợp với việc gắn phiên bản PHP theo từng dự án, các site khác nhau có thể chạy trong những môi trường tách biệt, khớp với dependency của chúng. Dự án mới dùng PHP mới nhất; hệ thống cũ ở lại với bản build cũ đã được vá, mà không có chuyện một môi trường toàn cục giẫm chân lên môi trường khác. Trong khi lập trình viên dùng AI để viết code hoặc chạy test, hạ tầng bên dưới có thể cung cấp một nền runtime rõ ràng về phiên bản và minh bạch về cấu hình — để việc kiểm chứng logic ở tầng trên và bảo mật môi trường ở tầng dưới, mỗi thứ đều đúng phận của mình.
Kết luận
AI trong bảo mật thực sự giúp tăng tốc phát hiện, hỗ trợ phân tích và chứng minh logic. Tiến bộ của công cụ không viết lại những điều cơ bản của kỹ thuật phần mềm.
Tính nhất quán logic trong mã ứng dụng vẫn dựa trên một trình thông dịch ổn định ở bên dưới. Với những khiếm khuyết như CVE-2026-109618 nằm ở tầng nền, chỉ các bài kiểm thử ở tầng ứng dụng hay chứng minh toán học là không đủ. Đối mặt với những giới hạn của việc xác minh — và kết hợp chúng với hạ tầng được kiểm soát, có thể tái lập, rồi áp dụng bản vá bảo mật kịp thời cho cả hệ thống đang hoạt động lẫn hệ thống kế thừa — là con đường vững chắc để duy trì dịch vụ hoạt động.
All Rights Reserved
